A csapatod nap mint nap pénzügyeket, ügyféladatokat és beszállítói kapcsolatokat kezel. A támadók tudják, hogy a kisebb vállalkozásoknak kevesebbet költenek kiber-védelemre, mint a nagyvállalatok – és ezt a hiányosságot könyörtelenül ki is használják. Egyetlen meggyőző e-mail is elég lehet hozzá.
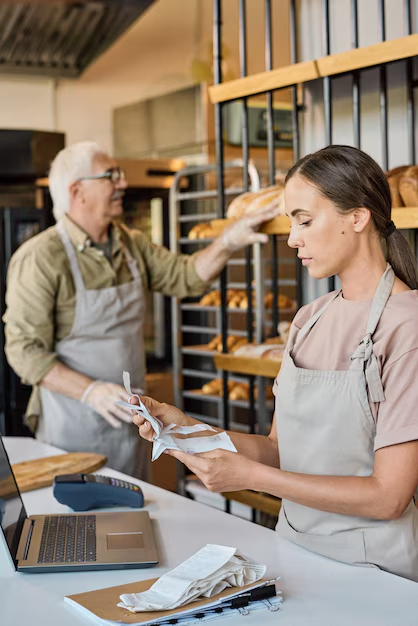
A kis- és középvállalkozások értékes adatokat tárolnak, pénzmozgásokat bonyolítanak, és nagyobb ellátási láncokhoz kapcsolódhatnak – mégis a legtöbbjük külön biztonsági csapat nélkül működik. Ez a kombináció teszi őket a kiberbűnözők különösen vonzó célpontjaivá.
A legtöbb KKV egyetlen informatikai munkatársra, vállalkozóra támaszkodik – vagy egyre sem. A támadók tudják ezt, és ennek megfelelően tervezik a lépéseiket: szakmai felkészültségük ellen nehéz, de nem lehetetlen fellépni.
Még egy pár fős kivállalkozás is dolgozik beszállítói számlákkal, banki átutalásokkal és bérszámfejtést végez. Egyetlen, fizetési jogosultsággal rendelkező alkalmazott, aki rossz linkre kattint, perceken belül átutalhatja a pénzt a támadó számlájára – ha nincs megfelelő IT védelemmel és rendszeres kibervédelmi oktatással felvértezve a csalások ellen.
A támadók célpontjai gyakran nem közvetlenül a kis- és középvállalkozások, hanem azokat csak ugródeszkaként használják a vállalati vagy kormányzati partnereihez. Ne legyél te vagy a céged a leggyengébb láncszem egy sokkal nagyobb ellátási láncban.
Az ügyfelek adatai, a rendelési előzmények és a fizetési adatok pénzt érnek a dark weben – függetlenül a vállalat méretétől. A GDPR értelmében az ilyen adatokhoz való hozzáférést okozó incidens olyan szabályozási bírságokkal jár, amelyek veszélyeztethetik egy kisvállalkozás fennmaradását.
A hibrid munkavégzés, a BYOD-szabályzatok messze túlmutatnak az irodán. Egy munkahelyi e-mailezéshez használt személyes laptop vagy egy alapértelmezett hitelesítő adatokkal rendelkező otthoni router olyan előnyt biztosít a támadóknak, amelyek a vállalkozás informatikai védelmén kívül esik.
Kisebb vállalkozásoknál a csapatokban gyakran egy személy sok szerepet tölt be – és túl elfoglalt ahhoz, hogy megálljon egy pillanatra és ellenőrizze a folyamatot. A támadók olyan üzeneteket fogalmaznak meg, amelyek kihasználják ezt a sürgősséget: egy beszállító egy lejárt számlát üldöz, egy vezető sürgős átutalást kér, egy bank figyelmeztetést küld egy felfüggesztett számláról.
Egy olyan e-mail, amely látszólag a vezetőtől, egy megbízható beszállítótól vagy a bankjától érkezett, sürgős fizetést vagy számlaadatok módosítását kéri. A cím első pillantásra helyesnek tűnik. Mire a csalást felfedezik, sokszor már késő, az átutalás jóvá van hagyva, a címzett elérhetetlen, az utalás nem visszafordítható.
A támadók olyan domaineket regisztrálnak, amelyek szinte teljesen megegyeznek a valódi beszállítóidéval, és frissített bankszámlaadatokkal küldenek számlákat. A számla összege és formátuma ismerősnek tűnik, a pénz pedig rossz számlára landol.
Egyetlen kattintás egy rosszindulatú mellékletre titkosítja a hálózaton található összes fájlt – ügyféladatokat, szerződéseket, pénzügyi adatokat. A kérés percekkel később érkezik meg. A fizetés nem garantálja a helyreállítást, és a leállás önmagában katasztrofális lehet egy kisvállalkozás számára.
A Microsoft 365-öt, a Google Workspace-t vagy a banki portálodat utánzó hamis bejelentkezési oldalak felhasználóneveket és jelszavakat gyűjtenek. Miután bejutottak az e-mailedbe vagy a felhőalapú tárhelyedbe, a támadók adatokat lophatnak, átirányíthatják a fizetéseket, vagy felhasználhatják a fiókodat az ügyfeleid megtámadására.
Egy hívó fél azt állítja, hogy a bank csalásmegelőzési csapatától, az informatikai támogatótól vagy egy kormányzati szervtől érkezik. Ezzel sürgetést kelt, bizalmat épít, és rábeszéli az alkalmazottat, hogy adja meg a hitelesítő adatait vagy engedélyezzen egy tranzakciót.
Egy ideiglenes alkalmazott, egy széleskörű hozzáféréssel rendelkező vállalkozó vagy egy feltört felhőalapú eszköz (könyvelőszoftver, CRM, elektronikus aláírás platform) veszélyeztetheti az egész működést.
Verizon DBIR 2023
National Cyber Security Alliance
IBM Security Report 2023
A védekezéshez a szoftveres megoldások mellett egy képzett csapatra is szükséged lesz.
Megmutatjuk, hogy pontosan hogyan reagálnának munkatársaid egy valódi támadásra melyet kifejezetten a tiédhez hasonló vállalkozások számára készítettünk.
 English English English
 Magyar English English English Magyar
A weboldal működéséhez szükséges alapvető cookie-k.
Ezek a sütik bővített funkciókat és személyre szabást tesznek lehetővé.
| Cookie | Szolgáltató | Cél | Időtartam |
|---|---|---|---|
trp_language |
WordPress | Nyelvválasztó | |
itsec-recaptcha-opt-in-71f04325e5b09a9a979963db5dbf0598 |
|||
wordpress_logged_in_ |
WordPress | A felhasználói munkamenet megjegyzése | munkamenet |
woocommerce_items_in_cart |
WooCommerce | Segít a WooCommerce-nek megállapítani, mikor változik a kosár tartalma. | munkamenet |
woocommerce_cart_hash |
WooCommerce | Segít a WooCommerce-nek megállapítani, mikor változik a kosár tartalma. | munkamenet |
wp_woocommerce_session_ |
WooCommerce | Minden vásárlóhoz egyedi kódot tárol, hogy a rendszer megtalálja az adatbázisban az adott vásárló kosarának adatait. | 2 nap |
cookieconsent_variant |
Maxlead | Tárolja, melyik sütitájékoztató-változat jelent meg | 1 év |
wp-settings- |
WordPress | A felhasználó adminisztrációs felületi beállításait őrzi meg. | 1 év |
wp-settings- |
WordPress | A felhasználó adminisztrációs felületi beállításait őrzi meg. | 1 év |
Ezek a sütik segítenek megérteni, hogyan használják a látogatók a weboldalunkat.
| Cookie | Szolgáltató | Cél | Időtartam |
|---|---|---|---|
sbjs_migrations |
WooCommerce | Technikai adat, amely a követési funkció különböző verziói közötti átállást segíti | munkamenet |
sbjs_current_add |
WooCommerce | Időbélyeg, hivatkozó URL és belépési oldal a látogató aktuális látogatásáról | munkamenet |
sbjs_first_add |
WooCommerce | Időbélyeg, hivatkozó URL és belépési oldal a látogató első látogatásáról (csak akkor, ha a látogató a munkamenet lejárta előtt visszatér) | munkamenet |
sbjs_current |
WooCommerce | A látogató aktuális látogatásának forrása | munkamenet |
sbjs_first |
WooCommerce | A látogató első látogatásának forrása (csak akkor, ha a látogató a munkamenet lejárta előtt visszatér) | munkamenet |
sbjs_udata |
WooCommerce | A látogató eszközére vonatkozó információk, például IP-cím, böngésző és eszköztípus | munkamenet |
sbjs_session |
WooCommerce | A munkamenet oldalmegtekintéseinek száma és az aktuális oldal útvonala | 30 perc |
Ezeket a sütiket releváns hirdetések megjelenítésére használjuk.
Sütiket használunk a böngészési élmény javítására és a forgalom elemzésére. Adatvédelmi irányelvek